Durante muchos años la autenticación en aplicaciones web siguió un modelo bastante simple: usuarios con email y contraseña almacenados en una base de datos.
Hoy ese modelo sigue existiendo, pero el ecosistema de autenticación ha evolucionado mucho. Nuevos estándares, herramientas y expectativas de los usuarios han cambiado la forma en que los desarrolladores diseñan los sistemas de acceso.
La autenticación ya no es solo una funcionalidad técnica. También es una parte fundamental de la experiencia de usuario y de la seguridad de un producto digital.
El modelo tradicional: usuarios y contraseñas
El enfoque clásico consiste en registrar usuarios con un correo electrónico y una contraseña que se almacena de forma segura en el servidor.
Aunque este modelo sigue siendo ampliamente utilizado, también presenta varios problemas conocidos:
- contraseñas débiles
- reutilización de credenciales
- riesgo de filtraciones de datos
Por esta razón, muchos servicios han empezado a incorporar métodos adicionales que mejoran tanto la seguridad como la experiencia de acceso.
Social login y OAuth
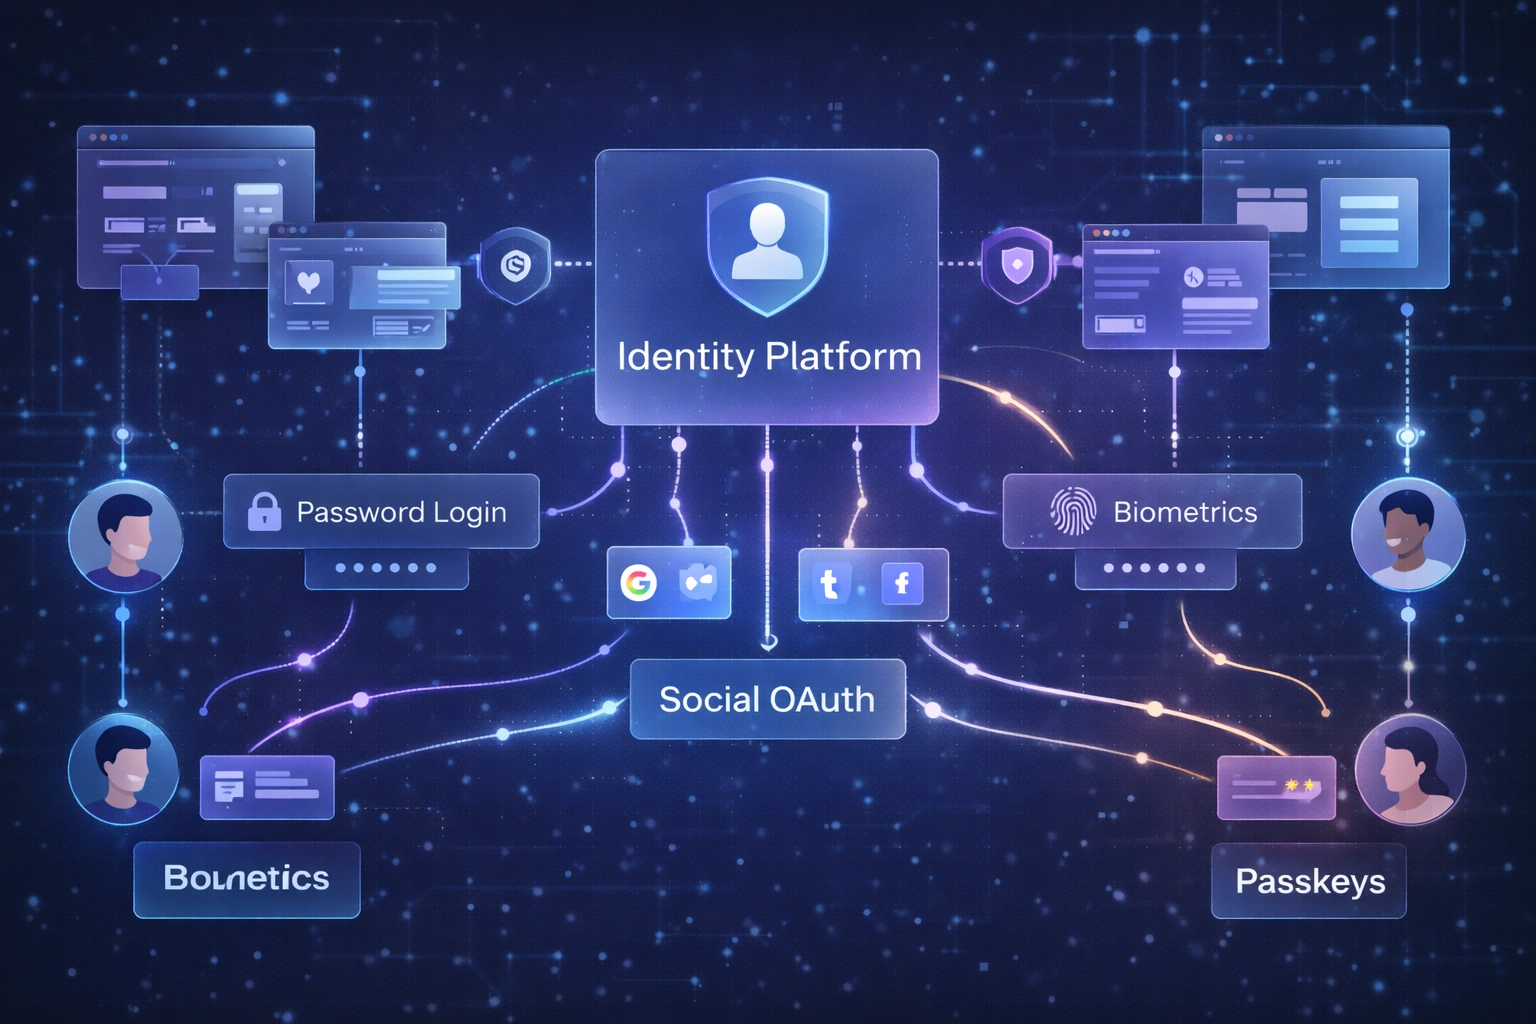
Uno de los primeros cambios importantes fue la popularización de OAuth y los inicios de sesión mediante plataformas externas.
Hoy es común encontrar botones como:
- continuar con Google
- iniciar sesión con GitHub
- login con Apple
Este enfoque reduce la fricción para el usuario y evita la necesidad de crear una nueva contraseña para cada servicio.
Para los desarrolladores también simplifica parte del proceso de autenticación, ya que delega la verificación de identidad a proveedores confiables.
Passwordless y el auge de las passkeys
En los últimos años ha empezado a ganar fuerza una tendencia aún más interesante: eliminar completamente las contraseñas.
Los sistemas passwordless utilizan métodos alternativos como enlaces mágicos enviados por correo o códigos de un solo uso.
Más recientemente han aparecido las passkeys, un estándar basado en WebAuthn que permite autenticarse mediante biometría o dispositivos seguros.
Grandes empresas como Google, Apple y Microsoft están apostando fuertemente por este modelo, lo que sugiere que el futuro de la autenticación podría ser mucho menos dependiente de contraseñas tradicionales.
Herramientas modernas para gestionar autenticación
Otra evolución importante ha sido la aparición de herramientas especializadas que simplifican la implementación de autenticación.
En lugar de construir todo el sistema desde cero, muchos desarrolladores utilizan soluciones como:
Estas herramientas proporcionan funcionalidades como:
- gestión de sesiones
- login social
- recuperación de contraseña
- protección de rutas
El objetivo es reducir el tiempo necesario para implementar un sistema de autenticación seguro y bien estructurado.
La autenticación como parte de la arquitectura del producto
Lo interesante es que la autenticación ya no se considera solo una funcionalidad aislada. Forma parte de la arquitectura general del producto.
Decisiones como el tipo de sesión, el uso de JWT o el modelo de identidad influyen en cómo se diseñan las APIs, cómo se gestionan los permisos y cómo interactúan los distintos servicios del sistema.
Por eso elegir correctamente las herramientas y el enfoque de autenticación puede tener un impacto significativo en la mantenibilidad y seguridad de una aplicación.